


Il problema, questa volta, non arriva da un’app scaricata fuori dal Play Store o da un APK sospetto. Midnight Mimosa può essere già presente nello smartphone prima ancora della prima accensione.
È quanto emerge da un’indagine di Bitdefender su una campagna malware che interessa alcuni dispositivi Android economici. Il codice malevolo è stato individuato direttamente nel firmware e dispone di privilegi di sistema, una posizione particolarmente pericolosa perché può permettergli di installare applicazioni, assegnare autorizzazioni e caricare nuovo codice senza un intervento evidente dell’utente.
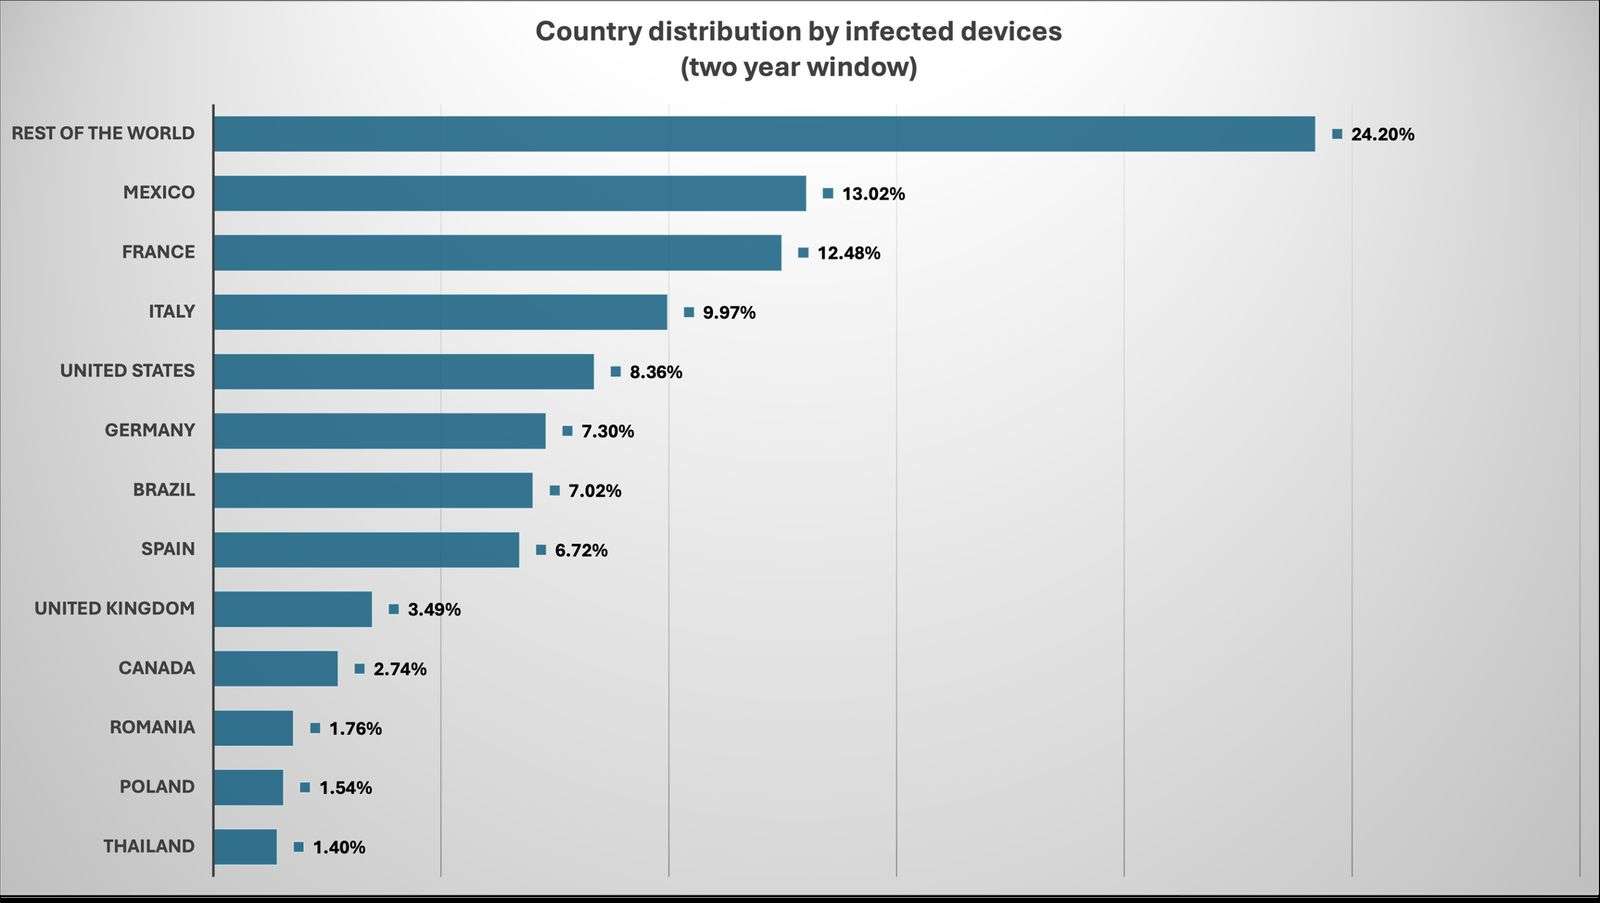
La vicenda riguarda da vicino anche l’Italia. Nell’arco di circa due anni, i ricercatori hanno osservato Midnight Mimosa su migliaia di dispositivi distribuiti in oltre 150 Paesi. Tra le aree con il maggior numero di rilevamenti figurano Messico, Francia e Italia.
Un malware che parte con privilegi di sistema
La caratteristica più preoccupante di Midnight Mimosa è la profondità con cui riesce a inserirsi nel dispositivo. Il componente principale può presentarsi come un’applicazione di sistema apparentemente innocua e operare con privilegi molto elevati. Questo gli permette, potenzialmente, di installare o rimuovere pacchetti, concedere permessi e scaricare ulteriori componenti da remoto.
Tra le autorizzazioni disponibili figurano anche l’accesso a funzioni sensibili come notifiche, SMS e servizi di accessibilità.
Non significa che tutte queste capacità vengano necessariamente sfruttate in ogni dispositivo, ma il semplice fatto che il malware possa raggiungerle aumenta notevolmente il livello di rischio.
Può disattivare temporaneamente il Play Store
Uno dei comportamenti più aggressivi riguarda Google Play. Secondo l’analisi dei ricercatori, Midnight Mimosa può disabilitare temporaneamente il Play Store prima di installare determinati payload, per poi riattivarlo una volta conclusa l’operazione.
La tecnica sembra pensata per ridurre le possibilità che i componenti malevoli vengano intercettati dai sistemi di protezione presenti sul dispositivo. L’utente, nel frattempo, potrebbe non vedere alcun segnale evidente.
Pubblicità nascosta, click fraud e botnet
L’obiettivo principale della campagna sembra essere economico. I dispositivi compromessi possono essere sfruttati per frode pubblicitaria e click fraud, generando interazioni artificiali con annunci e contenuti online.
Alcuni payload possono inoltre trasformare lo smartphone in un nodo proxy controllabile da remoto. In pratica, il telefono entra a far parte di un’infrastruttura più ampia che può essere utilizzata per instradare traffico o supportare altre attività malevole, compresi potenzialmente attacchi DDoS.
Il proprietario può quindi ritrovarsi con un dispositivo che utilizza connessione, batteria e risorse hardware per attività completamente estranee al suo uso quotidiano.
Tra i modelli citati compaiono Doogee e Cubot
Nella telemetria analizzata ricorrono in particolare Doogee S200 X e Cubot KINGKONG X. Questo dato va però interpretato con cautela.
La ricerca non dimostra che tutti gli esemplari di questi modelli siano compromessi e non prova che siano stati direttamente i produttori a inserire volontariamente il malware.
Il punto ancora da chiarire è infatti in quale fase della catena di fornitura venga alterato il firmware. L’infezione potrebbe essere introdotta da un produttore ODM, da un integratore software, da un intermediario o da un altro soggetto coinvolto prima che lo smartphone arrivi al cliente.
Sono stati inoltre individuati dispositivi contraffatti o white-label che utilizzano nomi molto simili a quelli dei grandi flagship, come S24 Ultra, S25 Ultra, S26 Ultra o i17 Pro Max. Questi prodotti non hanno però alcun legame con i veri smartphone Samsung o Apple.
Il ripristino di fabbrica potrebbe non bastare
Midnight Mimosa è più difficile da rimuovere rispetto a un normale malware Android perché il componente principale risiede nella partizione di sistema. Questo significa che cancellare un’app sospetta non è sufficiente.
Anche un normale ripristino ai dati di fabbrica può non risolvere il problema se il telefono torna semplicemente a utilizzare lo stesso firmware compromesso.
La rimozione può richiedere l’installazione di un firmware pulito oppure interventi tramite ADB per disabilitare manualmente i componenti coinvolti. Procedure che non sono realistiche per la maggior parte degli utenti.
Cosa fare se si possiede uno dei telefoni coinvolti
Il nome del modello, da solo, non basta per stabilire che un dispositivo sia infetto. Chi possiede uno dei telefoni citati dovrebbe però verificare con particolare attenzione la presenza di aggiornamenti firmware ufficiali e monitorare eventuali comportamenti anomali: installazioni non richieste, pubblicità fuori contesto, consumo insolito di dati o applicazioni sconosciute.
Se la compromissione viene confermata e non è disponibile un firmware ufficiale pulito, la soluzione più semplice per un utente non esperto può diventare la sostituzione del dispositivo.
Midnight Mimosa rende evidente un problema diverso dal solito: fare attenzione a ciò che si installa non basta, quando il malware può essere già dentro il telefono al momento dell’acquisto.


