


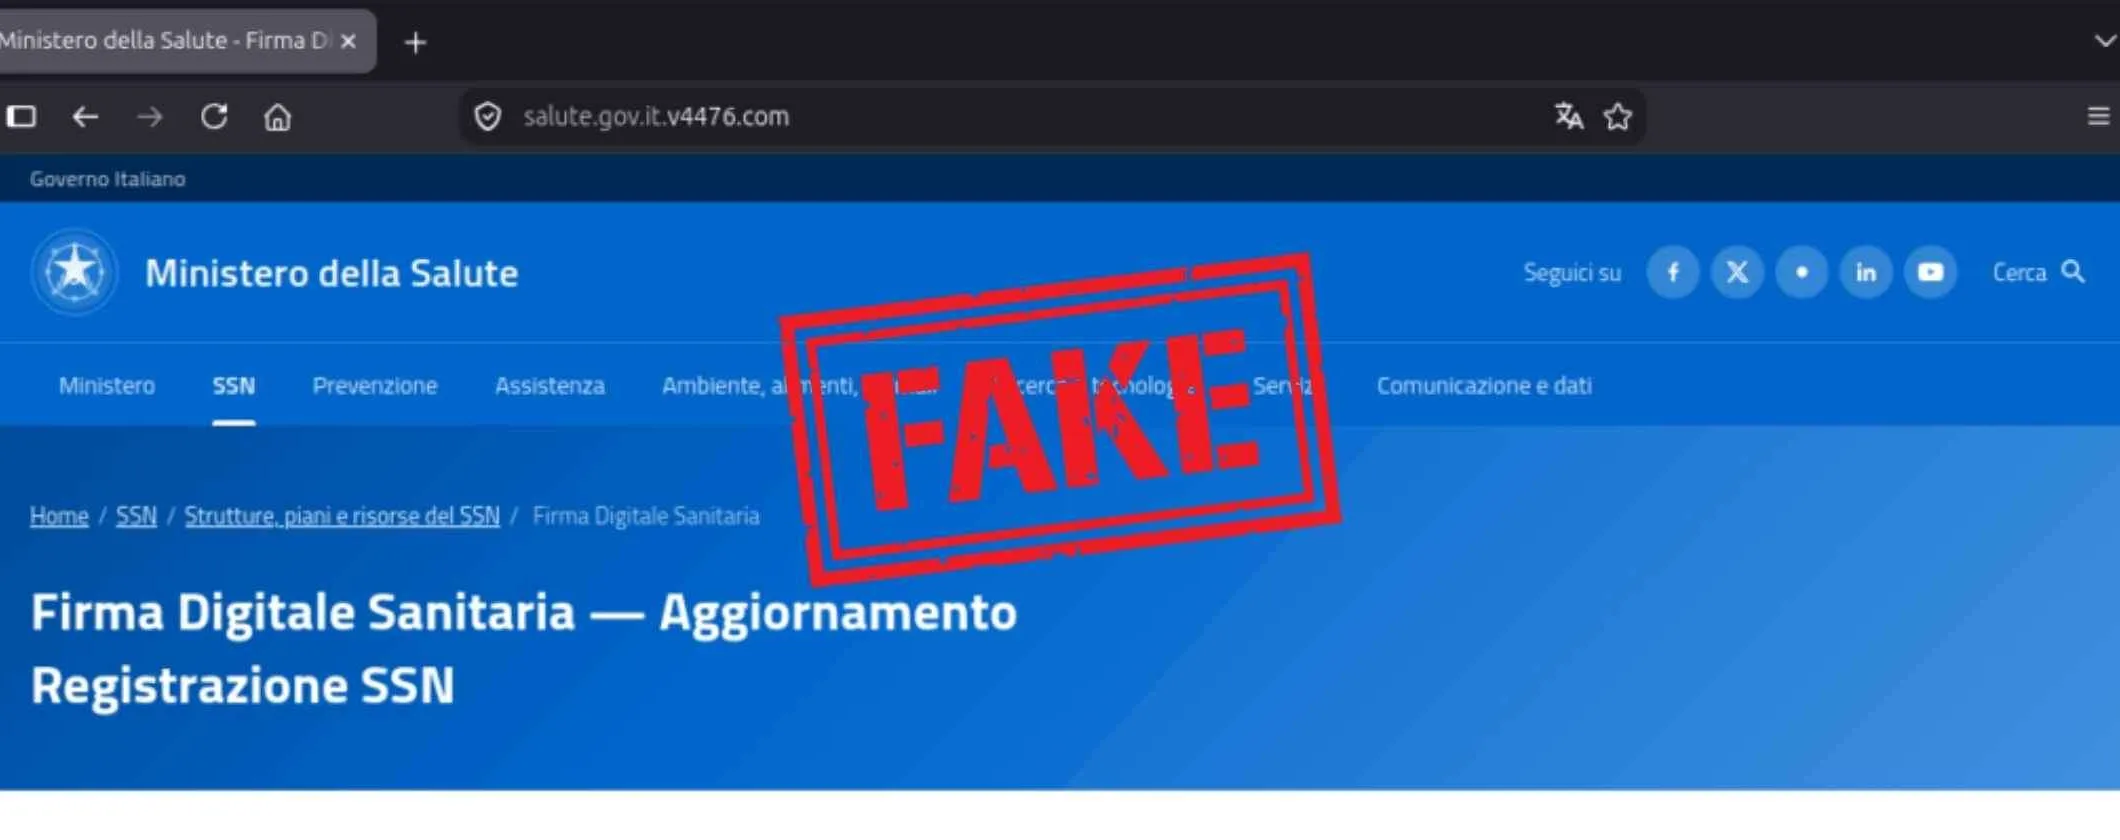
Il CERT-AGID, a seguito di un’indagine accurata, ha scoperto un falso sito che sfrutta il nome e l’identità visiva del Servizio Sanitario Nazionale per distribuire un pericoloso malware sia su dispositivi Android che su sistemi Windows. “Il tema sanitario rappresenta il punto centrale della campagna e viene utilizzato come elemento di fiducia per convincere l’utente ad avviare il file ricevuto“, hanno affermato nel comunicato stampa ufficiale.
In base al dispositivo con il quale si visita la falsa pagina del sito internet, gli aggressori forniscono alla vittima un file specifico. “Da un dispositivo Android viene proposto il download di SSN.apk, che porta all’installazione del malware StreamRat“, spiegano i ricercatori. “Visitando la stessa infrastruttura da Windows viene invece scaricato SSN Windows.bat, un loader offuscato che avvia una catena PowerShell e porta infine all’esecuzione di XWorm, un Remote Access Trojan per Windows“.
Per gli aggressori si tratta di un’ottimizzazione intelligente. Infatti, tramite la stessa esca legata al falso sito che sfrutta il Servizio Sanitario Nazionale, sono in grado di distribuire un malware sia per smartphone che per computer. Tutti e due i malware sono in grado di prendere il controllo remoto del dispositivo per il furto di dati sensibili, informazioni sensibili e dettagli di pagamento.
I bersagli del malware distribuito tramite falso sito del Servizio Sanitario Nazionale
Gli esperti hanno scoperto che i bersagli del malware distribuito tramite falso sito del Servizio Sanitario Nazionale possono cambiare. Infatti, i ricercatori hanno dichiarato che all’interno dell’APK non è presente un elenco predefinito di applicazioni bancarie, sanitarie o di altri servizi da colpire. “StreamRat comunica al server quale applicazione si trova in primo piano e può ricevere dinamicamente la pagina da visualizzare per quello specifico package“, hanno dichiarato.
Questo significa che gli attaccanti possono cambiare i bersagli senza modificare o ridistribuire il malware. Per questo motivo l’utilizzo del nome SSN deve essere interpretato come l’esca utilizzata per portare il malware sul dispositivo. Non costituisce, da solo, la prova che le successive attività malevole siano rivolte esclusivamente a servizi sanitari.
Il nostro consiglio è quello di non fidarti mai di un sito internet anche quando presenta loghi ufficiali o grafiche conosciute. Prima di scaricare un file o inserire i tuoi dati verifica sempre che l’URL sia quello ufficiale.


