


Quando si parla di attacchi hacker, vengono in mente schermate nere e computer pieni di codici. Nella vita di tutti i giorni, però, il rischio può partire da qualcosa di molto più comune: una password usata su più siti, un messaggio che invita a fare clic subito o il router di casa rimasto con le credenziali predefinite.
Proteggere account e dati personali non richiede competenze tecniche. Ci sono alcune impostazioni semplici da controllare, a partire dalla posta elettronica: se qualcuno riuscisse ad accedervi, potrebbe usarla per reimpostare le password di molti altri servizi. Ecco da dove cominciare.
Password sicure: perché non bisogna riutilizzarle
Usare la stessa password per email, social e negozi online è comodo, ma crea un effetto domino. Se le credenziali di un servizio vengono sottratte, possono essere provate anche su altri account. Per questo è meglio usare una password diversa per ogni servizio, soprattutto per la posta, i social e gli account che contengono dati di pagamento.
Non serve ricordarle tutte a memoria. Un gestore di password può generarne di lunghe e salvarle in modo sicuro. Se un servizio offre le passkey, puoi valutare anche quelle: permettono di accedere usando il sistema di sblocco del dispositivo, per esempio l’impronta o il riconoscimento del volto.
Verifica in due passaggi: attivala prima sull’email
Una password robusta è un buon inizio, ma aggiungere una seconda verifica rende più difficile l’accesso a chi non è autorizzato. La verifica in due passaggi, chiamata anche 2FA o MFA, richiede un’ulteriore conferma dopo la password, come un codice o una notifica sul telefono.
Attivala prima sull’account email principale, poi sugli account bancari, sui social e sugli altri servizi importanti. Se puoi scegliere il metodo, usa un’app di autenticazione o una chiave di sicurezza. La disponibilità e le opzioni cambiano da un servizio all’altro.
Phishing: come riconoscere i messaggi sospetti
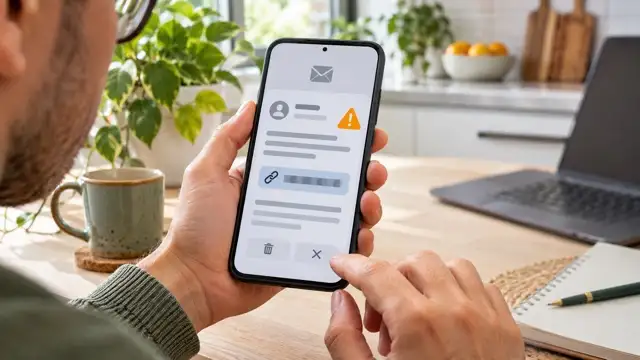
Un SMS sulla consegna di un pacco, una mail che sembra arrivare dalla banca, un avviso di pagamento da confermare: i messaggi di phishing spesso puntano sulla fretta. Possono imitare bene il nome e il logo di un’azienda, ma invitare a inserire password, dati personali o numeri della carta su un sito falso.
Se il messaggio è inatteso, non aprire il link per verificare se è vero. Accedi al servizio dall’app ufficiale o digitando direttamente l’indirizzo che conosci. Per contattare la banca o un’azienda, usa un numero o un canale già verificato, non quelli contenuti nel messaggio. Anche “https” nell’indirizzo non garantisce che il sito sia autentico: indica una connessione cifrata, non l’identità di chi ha creato la pagina.
Wi-Fi di casa: controlla queste impostazioni del router
Il router è il punto di collegamento tra Internet e i dispositivi di casa. Per ridurre i rischi, cambia la password amministratore predefinita e imposta una password Wi-Fi robusta, diversa da quelle degli account online. Nelle impostazioni di sicurezza, scegli WPA3 se disponibile; in alternativa, usa WPA2. Gli standard più vecchi come WEP e WPA non sono più consigliati.
Controlla anche se il router riceve aggiornamenti e installali quando sono disponibili. Molti modelli consentono di creare una rete Wi-Fi per gli ospiti, separata da quella principale: è utile per condividere la connessione senza dare a tutti la password della rete che usi ogni giorno. Le voci nei menu possono cambiare a seconda del produttore e dell’operatore.
Smartphone e computer: aggiorna i dispositivi
Gli aggiornamenti di sistema e delle app non servono soltanto ad aggiungere funzioni. Possono correggere problemi di sicurezza già individuati. Attiva gli aggiornamenti automatici su smartphone, computer, browser e app; ricordati di controllare anche gli altri dispositivi connessi, come tablet e smart TV.
Imposta un codice di blocco sul telefono e attiva, se disponibile, la funzione per localizzarlo o cancellarne i dati da remoto in caso di furto. Scarica le app dagli store ufficiali e fai attenzione alle autorizzazioni: un’app dovrebbe chiedere solo quelle necessarie alle funzioni che offre.
Wi-Fi pubblico: è davvero pericoloso collegarsi?
Il Wi-Fi di un bar, di un hotel o di un aeroporto non è automaticamente insicuro: oggi molti siti e app cifrano i dati trasmessi. Resta però importante verificare il nome della rete, perché potrebbero esserci reti con nomi simili a quello ufficiale. Non installare certificati o profili di configurazione solo perché richiesti da una pagina che non ti aspettavi.
Se devi fare un’operazione particolarmente delicata, puoi usare la connessione dati del telefono. In ogni caso, non comunicare codici di verifica ricevuti via SMS o app: una richiesta di questo tipo non diventa legittima solo perché compare mentre sei collegato a una rete pubblica.
Backup: come non perdere foto e documenti
Un backup non impedisce un attacco hacker, ma può aiutarti a recuperare i file se perdi il telefono, si rompe il computer o i dati diventano inaccessibili. Conserva una copia di foto e documenti importanti su un servizio cloud o su un supporto esterno. Se usi un disco, scollegalo quando hai finito: così non resterà sempre connesso al dispositivo.
Attacchi hacker: da dove cominciare per proteggersi
Se vuoi fare un primo controllo, parti dall’email principale: usa una password sicura e attiva la verifica in due passaggi. Poi aggiorna i dispositivi e cambia le credenziali predefinite del router. Sono pochi interventi, ma mettono al sicuro alcuni degli accessi più importanti della vita digitale di tutti i giorni.


